Fintech · Colombia
Plataforma crediticia
Migración on-prem → AWS multi-AZ. RTO 15 min, RPO 5 min. Reducción de costos 40% año 1.
Servidores e Infraestructura
Diseño, instalación y hardening de infraestructura on-premise, nube y híbrida. Servidores Linux y Windows endurecidos bajo CIS Benchmarks y controles ISO 27001. Monitoreo 24/7 y backups verificados.
Cuatro dominios de infraestructura
 On-premise · Data center
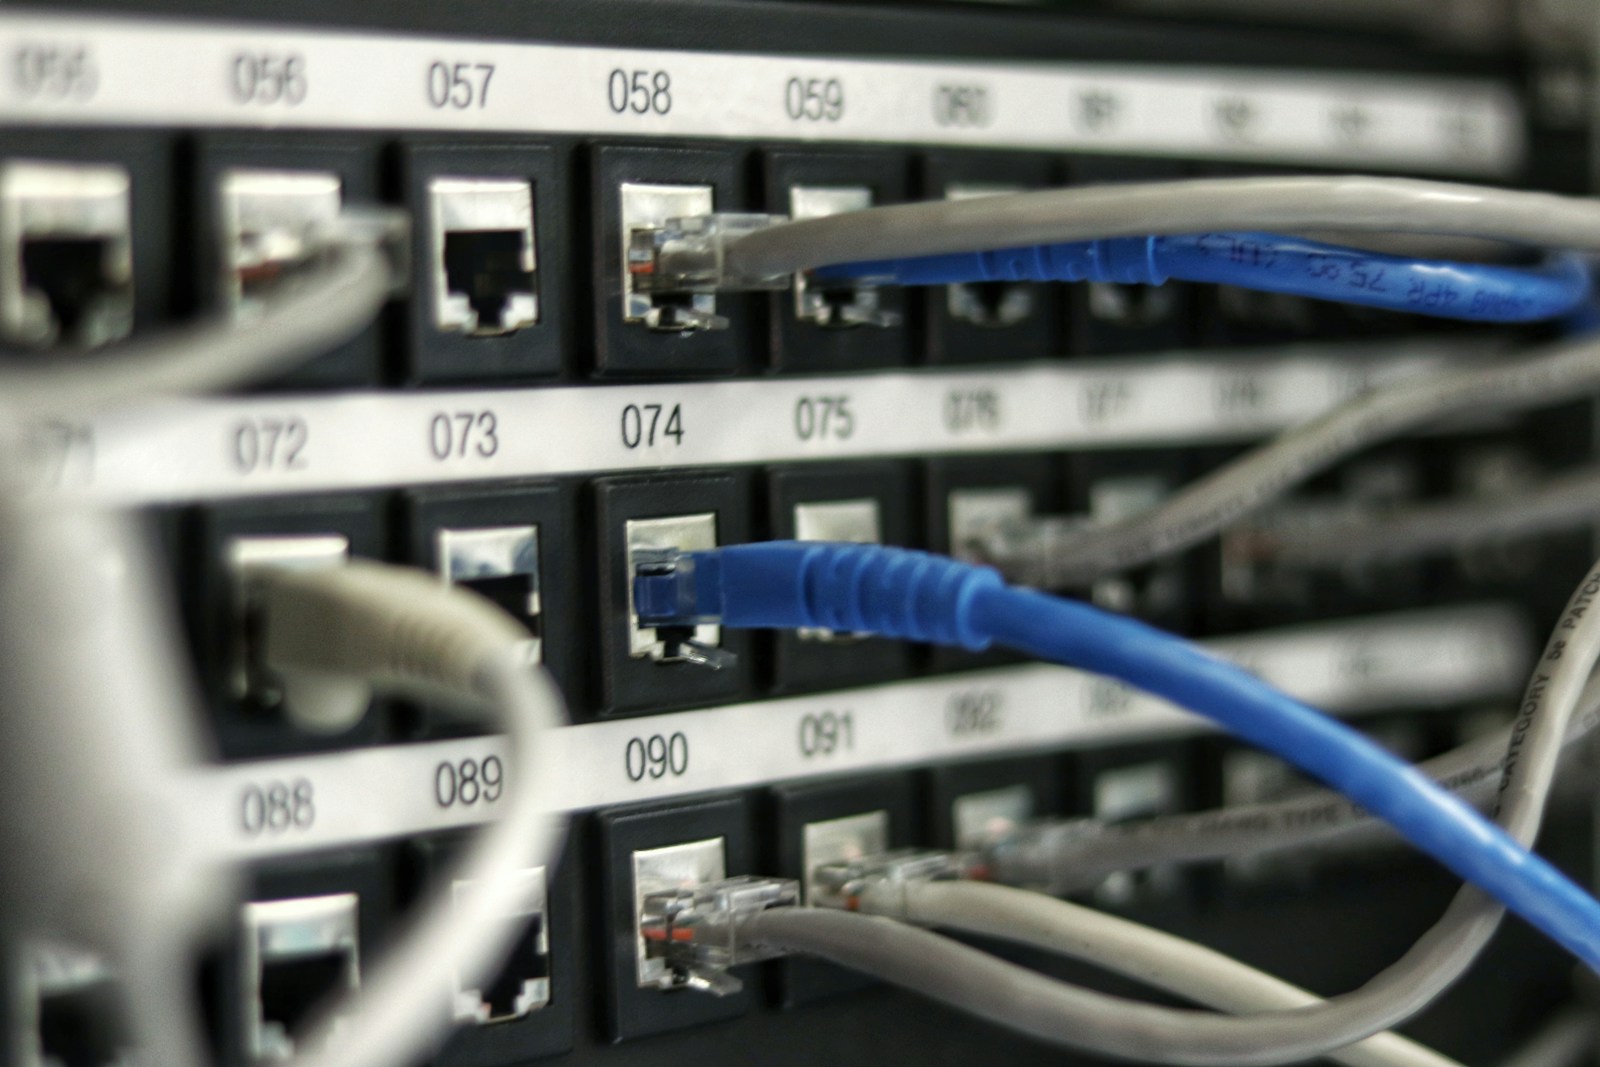
Diseño de racks, dimensionamiento de UPS y climatización, virtualización con Proxmox/VMware, storage NAS/SAN y hardening de servidores Linux/Windows bajo CIS Benchmarks.
 Nube pública e híbrida
Diseño y despliegue en AWS, GCP, Azure, DigitalOcean, Contabo y Oracle Cloud. Infraestructura como código con Terraform y Ansible. Multi-región y multi-AZ para alta disponibilidad.
 Seguridad y hardening
CIS Benchmarks, fail2ban, MFA obligatorio, cifrado en reposo y tránsito, gestión centralizada de secretos, WAF y escaneo continuo de vulnerabilidades. Alineado con ISO 27001.
 Monitoreo 24/7 · Backups
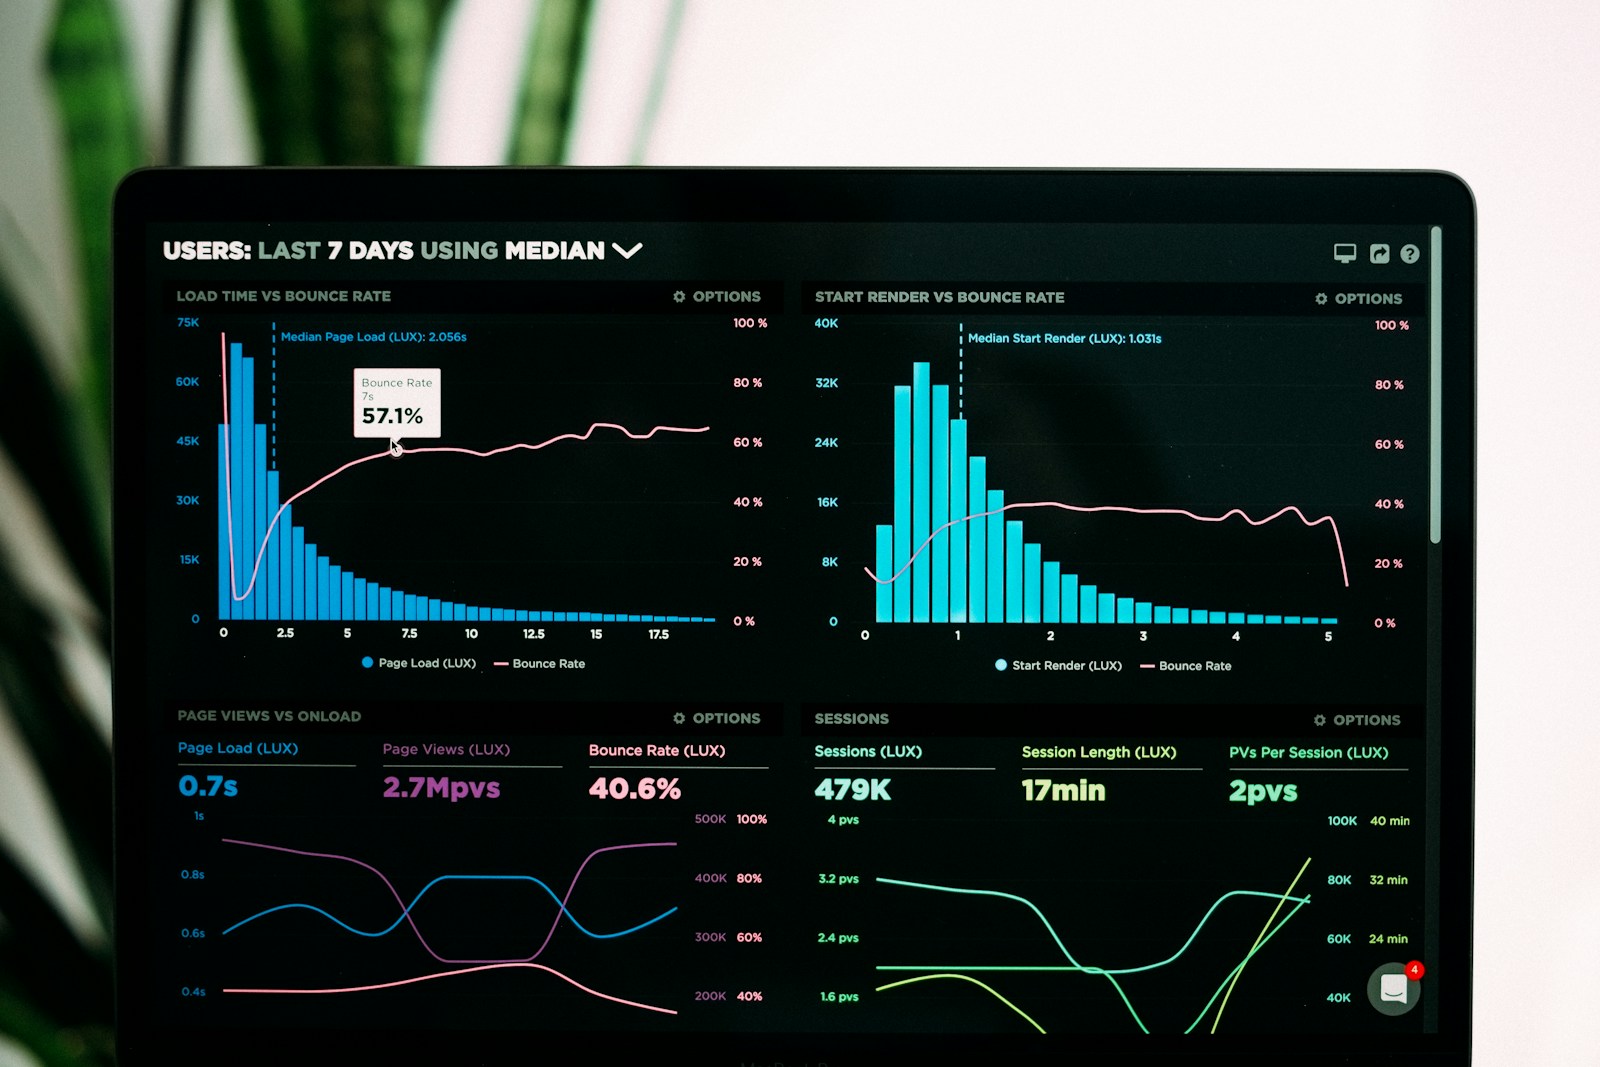
Stack Prometheus + Grafana + Loki. Alertas por WhatsApp, Slack y correo con on-call rotativo. Backups 3-2-1 con restore drills mensuales y encriptación en reposo.
Stack
Herramientas probadas en producción con clientes de diferentes tamaños y sectores.
Sistemas operativos
Virtualización
Contenedores
Nube
IaC & Config
Observabilidad
Seguridad
Base de datos
Diferenciación
Todo versionado en Git. Nada se hace por consola sin dejar rastro. Rebuilds reproducibles.
Diagramas C4, runbooks operativos y ADRs por decisión. Su equipo queda autónomo.
FinOps aplicado: reservas, spot instances, auto-scaling y monitoreo de gasto por servicio.
CIS Benchmarks + MFA + fail2ban + cifrado en reposo. No es opcional, es la línea base.
Metodología
De la arquitectura al handover, con documentación y automatización desde el día uno.
Inventario de infraestructura actual, análisis de riesgos, requerimientos y arquitectura objetivo.
Diagramas C4, plan de migración, dimensionamiento, presupuesto y cronograma de ejecución.
IaC con Terraform/Ansible. Todo versionado en Git. Documentación de arquitectura y runbooks operativos.
Capacitación al equipo interno, transferencia de credenciales, y soporte reactivo por 30 días.
Casos
Fintech · Colombia
Migración on-prem → AWS multi-AZ. RTO 15 min, RPO 5 min. Reducción de costos 40% año 1.
SaaS · LATAM
Kubernetes en Oracle Cloud + monitoring Prometheus/Grafana. 99.95% uptime medido en 24 meses.
Retail · Bogotá
Híbrido on-prem + AWS. PostgreSQL streaming replication + read replicas para dashboards.
Depende del caso. Analizamos costos totales (TCO) a 3–5 años, requerimientos regulatorios, latencias y madurez del equipo. Sin sesgo de vendor.
Sí, con planes de SLA definidos. Guardias rotativas con respuesta < 15 min para incidentes críticos y < 4h para severidad media.
Sí. Ejecutamos migraciones en caliente cuando es posible, con rollback plan y ventana de mantenimiento minimizada.
Sí, pero solo cuando el caso lo justifica. Muchas veces docker-compose + Nginx es suficiente y más mantenible que K8s.
Agende una consultoría inicial gratuita. Le enviamos un diagnóstico rápido sin compromiso.